
In questa pagina
ModSecurity è il firewall applicativo dei tuoi siti. Blocca in automatico le richieste pericolose: tentativi di SQL injection, script nei moduli, scansioni automatiche, accessi a file sensibili.
La pagina ModSecurity è nel gruppo Sicurezza e backup. Se non la vedi nel menu, chiedi all'assistenza di attivarla: è tra le funzioni avanzate.
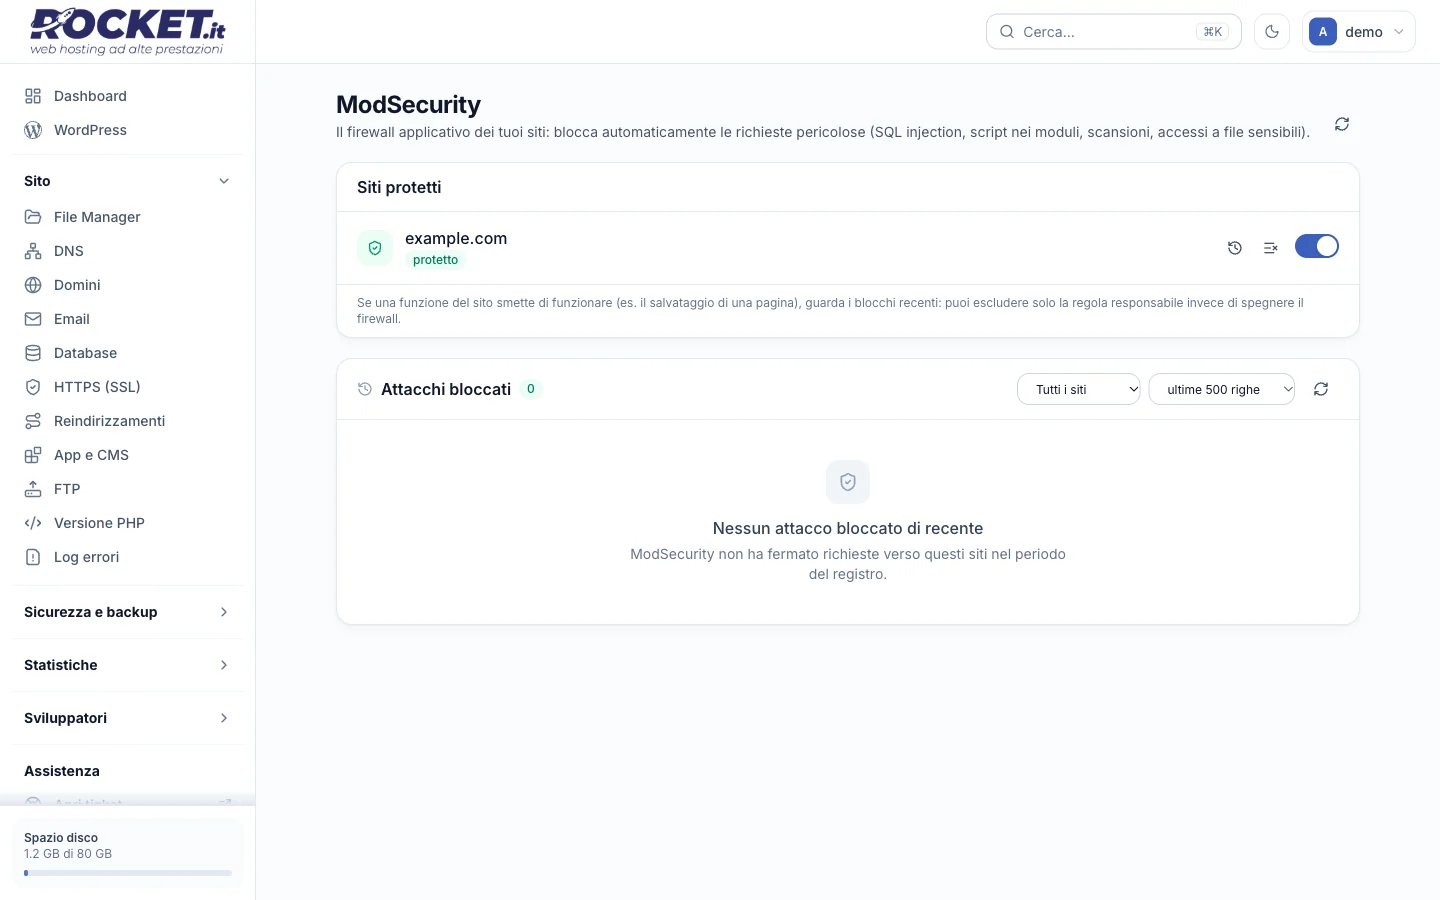
Cosa mostra
- Siti protetti: per ogni dominio, se il firewall è attivo e quante regole hai escluso.
- Attacchi bloccati: il numero di richieste fermate, filtrabile per sito e per numero di righe del registro.
- Regole più attivate e Indirizzi IP più bloccati: chi attacca e come.
- In fondo, l'elenco degli eventi: data, indirizzo, sito, regola e richiesta bloccata.
Se il firewall blocca una funzione del sito
Capita, per esempio, che il salvataggio di una pagina con molto codice venga scambiato per un attacco.
- Ripeti l'operazione che non funziona.
- Cerca tra gli eventi più recenti la riga con il tuo indirizzo IP e la pagina in questione. La casella Cerca IP, indirizzo, regola o messaggio aiuta a trovarla.
- Sulla riga dell'evento premi Escludi questa regola, oppure apri il sito in Siti protetti, premi Escludi regola e scrivi il numero della regola.
Le regole escluse non vengono più applicate a quel sito. Se cambi idea, nella stessa lista c'è Riattiva la regola.
Così il resto della protezione resta attivo. Spegnere il firewall su tutto il sito è l'ultima risorsa.
Suggerimento
Il tuo indirizzo IP lo vedi nella pagina Visite e traffico, in Ultimi accessi al pannello.
Apri un ticket: ti risponde un tecnico, in italiano.